Domain pilzkopfbeschläge.de kaufen?
Wir ziehen mit dem Projekt
pilzkopfbeschläge.de um.
Sind Sie am Kauf der Domain
pilzkopfbeschläge.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pilzkopfbeschläge.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
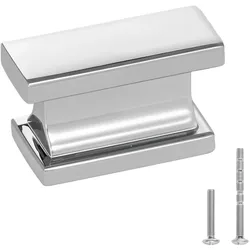
VEVOR Schrankknöpfe, 10er-Pack, 3,6 cm große Schubladengriffe aus Zinklegierung, rechteckige massive Küchenkommodenknöpfe, Schrankbeschläge mit Schrauben für Badezimmerschränke, Schubladen, ChromfarbeVEVOR Schrankknöpfe, 10er-Pack, 3,6 cm große Schubladengriffe aus Zinklegierung, rechteckige massive Küchenkommodenknöpfe, Schrankbeschläge mit Schrauben für Badezimmerschränke, Schubladen, Chromfarbe Einzelmontage-Massivknopf Robust und verschleißfest Einfache Installation Einfach zu pflegen Minimalistisch und stilvoll Komfortabler Griff Form: Rechteckig, Menge: 10 Stück, Nettogewicht: 1,15 lbs/0,52 kg, Hauptmaterial: Zinklegierung, Farbe: Chrom,Artikelmodellnummer: 2891, Produktabmessungen: 1,42 x 0,59 x 0,79 Zoll/36 x 15 x 20 mm14,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Antikeimfolie TürgriffeMaße 10 x 8 cm Die LOGIS GRIPS® Antikeimfolie wirkt als „Schutzschild“. Durch die besondere Kombination aus hoher Porendichtigkeit und einer spezifisch kalibrierten Oberflächenspannung wird die Ansiedlung von Viren und Bakterien deutlich erschwert. Hierdurch wird von vorneherein eine Oberflächenkontamination wesentlich vermindert, was kein anderes uns bekanntes Wettbewerbsprodukt darstellen kann. Reduziert das Infektionsrisiko Versiegelt Oberflächen und macht >99,98% aller behüllten Viren und Bakterien unschädlich Transparente, selbstklebende Folie Schützt Oberflächen dauerhaft Leicht aufbringbar, auch auf unebenen Oberflächen und Griffen Haltbarkeit bis zu einem Jahr Wirksamkeit getestet und bestätigt von EUROVIR® Hygiene LaborApplikationsfelder: Alle Oberflächen mit denen Kunden, Mitarbeiter oder Ware in Berührung kommen Gebäude (Büros, Hotels): Türgriffe, Handläufe, Schreibtische, Konferenztische, Ablagen, Transporttische und Tabletts, Schränke, Tresen und Empfang Produktion: Werkzeuge, Touchscreens, Tische Gastronomie: Türgriffe und Tresen Einzelhandel: Einkaufswagengriffe, Türkontakte (z.B. Kühlregale), Regale, Warenlager, Touchscreens Öffentliche Verkehrsmittel: Haltestangen und griffe, Touchscreens Flugzeuge und Bahn: Klapptische, Trolleys, Transportkisten, Sicherheitscheck Transport & Logistik: LKW Transport, Paketzusteller, Pharma --/Kosmetiktransport, Lagerflächen, RegaleTechnische Daten (Folie) Dicke ohne Schutzpapier und Klebstoff: 0,070 mm Verklebt auf Stahl, kein messbarer Schrumpf in Querrichtung, in Laufrichtung max. 0,2 mm Temperaturbeständigkeit: Verklebt auf Aluminium, 50° C bis +90° C Lösemittel/Chemikalienbeständigkeit: Bei Raumtemperatur, 72h nach Verklebung auf Aluminium, kurzzeitig beständig gegen die meisten Öle, Fette, Kraftstoffe, aliphatische Lösungsmittel, schwache Säuren, Salze und Alkalien. Klebkraft: nach 24h, rostfreier Stahl) 8 N/25 mm Reißfestigkeit DIN EN ISO 527: Längs: > 19 Mpa , Quer: > 19 Mpa Reißdehnung DIN EN ISO 527: Längs: > 130%, Quer: > 150% Lagerfähigkeit: 2 Jahre Verklebungstemperatur: > +8 C Maximale Haltbarkeit bei fachgerechter Verarbeitung bei vertikaler Außenbewitterung: max. 18 - 24 Monate (Ersatz nach 12 Monaten für max. Wirksamkeit ermpfohlen) Entfernbarkeit: Innerhalb von 3 Jahren von den meisten Oberflächen rückstandsfrei entfernbarWarnhinweis: Produkt ist ggf. brennbar. Trocken und kühl lagern. Nicht in Reichweite von Kindern aufbewahren. Nicht verschlucken. Nicht mit Schleimhäute und Lebensmitteln in Kontakt bringen. Nicht für Textilien, Polster oder Teppiche geeignet. Der Hersteller übernimmt keine Haftung für Schäden, die durch ungeeignete, unsachgemäße oder fehlerhafte Lagerung, Verwendung oder Behandlung durch den Verbraucher oder natürliche Abnutzung entstehen, sofern die Schäden nicht vom Hersteller zu vertreten sind.25,47 €*Versand: 5,44 €Sichere Weiterleitung zum Anbieter
-
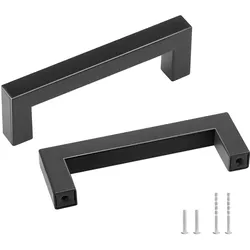
EVOR 30er Set Möbelgriff Edelstahl Stangengriff 108x12x35mm Küchengriff Mittenlochabstand 96mm Schrankgriff Dicke der Schrankplatten von 1,52 bis 2cm oder 1,27 bis 4cm Türgriffe SchubladengriffeEVOR 30er Set Möbelgriff Edelstahl Stangengriff 108x12x35mm Küchengriff Mittenlochabstand 96mm Schrankgriff Dicke der Schrankplatten von 1,52 bis 2cm oder 1,27 bis 4cm Türgriffe Schubladengriffe Einfache Installation Passend für verschiedene Möbel Mehrere Größen Vielseitiger Stil Mühelose Wartung Langlebiger Edelstahl Hauptmaterial: Edelstahl,Nettogewicht (inkl. Zubehör): 1,54 kg (3,4 lbs),Menge: 30 Stück,Artikelabmessungen (L x B x H): 108 x 12 x 35 mm (39,37 x 0,47 x 1,38 Zoll),Artikelmodellnummer: 6003-96mm-schwarz,Mittenlochabstand: 96 mm (3,86 Zoll),Bruttogewicht (inkl. Zubehör & Verpackung): 1,64 kg (3,62 lbs)38,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind Fenstergriffe?
Fenstergriffe sind die Griffe, die zum Öffnen und Schließen von Fenstern verwendet werden. Sie können aus verschiedenen Materialien wie Metall oder Kunststoff bestehen und sind in verschiedenen Formen und Designs erhältlich. Fenstergriffe ermöglichen es den Benutzern, die Fenster leicht zu öffnen und zu schließen und tragen zur Sicherheit und Funktionalität der Fenster bei. **
-
Wie sicher sind Vorhängeschlösser?
Wie sicher Vorhängeschlösser sind, hängt von verschiedenen Faktoren ab. Hochwertige Vorhängeschlösser mit robusten Materialien und einem komplexen Schließmechanismus bieten in der Regel einen höheren Schutz vor Einbrüchen. Allerdings können auch diese Schlösser mit speziellen Werkzeugen oder Techniken geknackt werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen wie Alarmanlagen oder Überwachungskameras zu installieren, um die Sicherheit zu erhöhen. Letztendlich gibt es keine hundertprozentige Garantie für die Sicherheit von Vorhängeschlössern, aber sie können dennoch eine wichtige Rolle bei der Abschreckung von potenziellen Einbrechern spielen. **


Welche Vorhängeschlösser sind am sichersten?
Welche Vorhängeschlösser sind am sichersten? Diese Frage lässt sich nicht pauschal beantworten, da die Sicherheit eines Vorhängeschlosses von verschiedenen Faktoren abhängt. Hochwertige Schlösser mit einer robusten Konstruktion, gehärteten Bügeln und einem komplexen Schließmechanismus gelten in der Regel als sicherer. Zertifizierte Schlösser, die bestimmte Sicherheitsstandards erfüllen, wie beispielsweise Schlösser mit einer hohen Sicherheitsstufe nach EN 12320, bieten ebenfalls eine erhöhte Sicherheit. Letztendlich sollte die Wahl des sichersten Vorhängeschlosses von den individuellen Sicherheitsanforderungen und dem Einsatzzweck abhängig gemacht werden. **
Wo kann man Vorhängeschlösser kaufen?
Vorhängeschlösser können in verschiedenen Geschäften und Online-Shops gekauft werden. Dazu gehören Baumärkte, Eisenwarengeschäfte, Sicherheitsfachgeschäfte und auch große Einzelhandelsketten. Es ist auch möglich, Vorhängeschlösser online bei verschiedenen Händlern zu bestellen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF 2er-Pack Schrankknöpfe aus Zinklegierung - Dunkelgraue, quadratische SchubladengriffeWerten Sie Ihre Schränke mit diesen massiven, dunkelgrauen, quadratischen Knöpfen aus Zinklegierung auf. Einfach zu installieren und perfekt für Küchenschränke, Kommoden und Schubladen. Enthält 2 Knöpfe und Schrauben. Elegante Wohnraumaufwertung: Werten Sie Ihre Inneneinrichtung mit diesen stilvollen, dunkelgrauen Schrankknöpfen auf. Diese aus massiver Zinklegierung gefertigten Knöpfe verleihen jedem Raum einen Hauch von Eleganz und Raffinesse. Das quadratische Design bietet eine moderne und minimalistische Ästhetik, die sich nahtlos in verschiedene Einrichtungsstile einfügt. Verwandeln Sie Ihre Schränke, Schubladen und Möbel mit diesen auffälligen und funktionalen Beschlägen. Diese Knöpfe eignen sich perfekt für Küchenschränke, Waschtische, Schlafzimmerkommoden und mehr und verbessern sofort das Aussehen und die Haptik Ihres Wohnraums. Das dunkelgraue Finish bietet eine vielseitige und zeitlose Anziehungskraft, die sowohl helle als auch dunkle Farbschemata ergänzt. Diese Schrankknöpfe sind eine einfache, aber effektive Möglichkeit, Ihre Inneneinrichtung aufzufrischen und ein stimmiges und stilvolles Aussehen zu schaffen. Hochwertige Zinklegierung: Erleben Sie die Qualität und Handwerkskunst dieser massiven Schrankknöpfe aus Zinklegierung. Diese aus hochwertigen Materialien gefertigten Knöpfe sind auf Langlebigkeit und täglichen Gebrauch ausgelegt. Die Zinklegierungskonstruktion gewährleistet eine außergewöhnliche Festigkeit und Korrosionsbeständigkeit, wodurch sie sich ideal für Wohn- und Gewerbeanwendungen eignen. Das solide Design bietet ein substanzielles Gefühl und einen sicheren Halt, wodurch die Funktionalität Ihrer Schränke und Schubladen verbessert wird. Diese Knöpfe sind nicht nur ästhetisch ansprechend, sondern auch hochfunktionell und bieten eine komfortable und zuverlässige Möglichkeit, Ihre Möbel zu öffnen und zu schließen. Investieren Sie in diese hochwertigen Schrankknöpfe aus Zinklegierung und genießen Sie jahrelange zuverlässige Leistung und zeitlosen Stil. Die glatte Oberfläche ist leicht zu reinigen und zu pflegen, sodass Ihre Knöpfe immer optimal aussehen. Einfache Installation: Genießen Sie eine problemlose Installation mit diesen Schrankknöpfen. Jede Packung enthält zwei Knöpfe und eine Packung Schrauben, die alles bietet, was Sie für ein schnelles und einfaches Upgrade benötigen. Das Einlochdesign ermöglicht eine einfache Installation an den meisten Standardschränken und -schubladen. Entfernen Sie einfach Ihre alten Knöpfe und ersetzen Sie sie durch diese stilvollen neuen. Es sind keine Spezialwerkzeuge oder Fachkenntnisse erforderlich. Die mitgelieferten Schrauben sind so konzipiert, dass sie eine sichere und stabile Befestigung gewährleisten, sodass Ihre Knöpfe jahrelang an Ort und Stelle bleiben. Verwandeln Sie Ihr Zuhause in wenigen Minuten mit diesen einfach zu installierenden Schrankknöpfen. Der unkomplizierte Installationsprozess macht es zu einem perfekten DIY-Projekt für Hausbesitzer aller Schwierigkeitsgrade....17,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VEVOR Schrankknöpfe, 10er-Pack, 3,6 cm große Schubladengriffe aus Zinklegierung, rechteckige massive Küchenkommodenknöpfe, Schrankbeschläge mit Schrauben für Badezimmerschränke, Schubladen, ChromfarbeVEVOR Schrankknöpfe, 10er-Pack, 3,6 cm große Schubladengriffe aus Zinklegierung, rechteckige massive Küchenkommodenknöpfe, Schrankbeschläge mit Schrauben für Badezimmerschränke, Schubladen, Chromfarbe Einzelmontage-Massivknopf Robust und verschleißfest Einfache Installation Einfach zu pflegen Minimalistisch und stilvoll Komfortabler Griff Form: Rechteckig, Menge: 10 Stück, Nettogewicht: 1,15 lbs/0,52 kg, Hauptmaterial: Zinklegierung, Farbe: Chrom,Artikelmodellnummer: 2891, Produktabmessungen: 1,42 x 0,59 x 0,79 Zoll/36 x 15 x 20 mm14,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Antikeimfolie TürgriffeMaße 10 x 8 cm Die LOGIS GRIPS® Antikeimfolie wirkt als „Schutzschild“. Durch die besondere Kombination aus hoher Porendichtigkeit und einer spezifisch kalibrierten Oberflächenspannung wird die Ansiedlung von Viren und Bakterien deutlich erschwert. Hierdurch wird von vorneherein eine Oberflächenkontamination wesentlich vermindert, was kein anderes uns bekanntes Wettbewerbsprodukt darstellen kann. Reduziert das Infektionsrisiko Versiegelt Oberflächen und macht >99,98% aller behüllten Viren und Bakterien unschädlich Transparente, selbstklebende Folie Schützt Oberflächen dauerhaft Leicht aufbringbar, auch auf unebenen Oberflächen und Griffen Haltbarkeit bis zu einem Jahr Wirksamkeit getestet und bestätigt von EUROVIR® Hygiene LaborApplikationsfelder: Alle Oberflächen mit denen Kunden, Mitarbeiter oder Ware in Berührung kommen Gebäude (Büros, Hotels): Türgriffe, Handläufe, Schreibtische, Konferenztische, Ablagen, Transporttische und Tabletts, Schränke, Tresen und Empfang Produktion: Werkzeuge, Touchscreens, Tische Gastronomie: Türgriffe und Tresen Einzelhandel: Einkaufswagengriffe, Türkontakte (z.B. Kühlregale), Regale, Warenlager, Touchscreens Öffentliche Verkehrsmittel: Haltestangen und griffe, Touchscreens Flugzeuge und Bahn: Klapptische, Trolleys, Transportkisten, Sicherheitscheck Transport & Logistik: LKW Transport, Paketzusteller, Pharma --/Kosmetiktransport, Lagerflächen, RegaleTechnische Daten (Folie) Dicke ohne Schutzpapier und Klebstoff: 0,070 mm Verklebt auf Stahl, kein messbarer Schrumpf in Querrichtung, in Laufrichtung max. 0,2 mm Temperaturbeständigkeit: Verklebt auf Aluminium, 50° C bis +90° C Lösemittel/Chemikalienbeständigkeit: Bei Raumtemperatur, 72h nach Verklebung auf Aluminium, kurzzeitig beständig gegen die meisten Öle, Fette, Kraftstoffe, aliphatische Lösungsmittel, schwache Säuren, Salze und Alkalien. Klebkraft: nach 24h, rostfreier Stahl) 8 N/25 mm Reißfestigkeit DIN EN ISO 527: Längs: > 19 Mpa , Quer: > 19 Mpa Reißdehnung DIN EN ISO 527: Längs: > 130%, Quer: > 150% Lagerfähigkeit: 2 Jahre Verklebungstemperatur: > +8 C Maximale Haltbarkeit bei fachgerechter Verarbeitung bei vertikaler Außenbewitterung: max. 18 - 24 Monate (Ersatz nach 12 Monaten für max. Wirksamkeit ermpfohlen) Entfernbarkeit: Innerhalb von 3 Jahren von den meisten Oberflächen rückstandsfrei entfernbarWarnhinweis: Produkt ist ggf. brennbar. Trocken und kühl lagern. Nicht in Reichweite von Kindern aufbewahren. Nicht verschlucken. Nicht mit Schleimhäute und Lebensmitteln in Kontakt bringen. Nicht für Textilien, Polster oder Teppiche geeignet. Der Hersteller übernimmt keine Haftung für Schäden, die durch ungeeignete, unsachgemäße oder fehlerhafte Lagerung, Verwendung oder Behandlung durch den Verbraucher oder natürliche Abnutzung entstehen, sofern die Schäden nicht vom Hersteller zu vertreten sind.25,47 €*Versand: 5,44 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
EVOR 30er Set Möbelgriff Edelstahl Stangengriff 108x12x35mm Küchengriff Mittenlochabstand 96mm Schrankgriff Dicke der Schrankplatten von 1,52 bis 2cm oder 1,27 bis 4cm Türgriffe SchubladengriffeEVOR 30er Set Möbelgriff Edelstahl Stangengriff 108x12x35mm Küchengriff Mittenlochabstand 96mm Schrankgriff Dicke der Schrankplatten von 1,52 bis 2cm oder 1,27 bis 4cm Türgriffe Schubladengriffe Einfache Installation Passend für verschiedene Möbel Mehrere Größen Vielseitiger Stil Mühelose Wartung Langlebiger Edelstahl Hauptmaterial: Edelstahl,Nettogewicht (inkl. Zubehör): 1,54 kg (3,4 lbs),Menge: 30 Stück,Artikelabmessungen (L x B x H): 108 x 12 x 35 mm (39,37 x 0,47 x 1,38 Zoll),Artikelmodellnummer: 6003-96mm-schwarz,Mittenlochabstand: 96 mm (3,86 Zoll),Bruttogewicht (inkl. Zubehör & Verpackung): 1,64 kg (3,62 lbs)38,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Fenstergriffe?
Fenstergriffe sind die Griffe, die zum Öffnen und Schließen von Fenstern verwendet werden. Sie können aus verschiedenen Materialien wie Metall oder Kunststoff bestehen und sind in verschiedenen Formen und Designs erhältlich. Fenstergriffe ermöglichen es den Benutzern, die Fenster leicht zu öffnen und zu schließen und tragen zur Sicherheit und Funktionalität der Fenster bei. **
-
Wie sicher sind Vorhängeschlösser?
Wie sicher Vorhängeschlösser sind, hängt von verschiedenen Faktoren ab. Hochwertige Vorhängeschlösser mit robusten Materialien und einem komplexen Schließmechanismus bieten in der Regel einen höheren Schutz vor Einbrüchen. Allerdings können auch diese Schlösser mit speziellen Werkzeugen oder Techniken geknackt werden. Es ist daher ratsam, zusätzliche Sicherheitsmaßnahmen wie Alarmanlagen oder Überwachungskameras zu installieren, um die Sicherheit zu erhöhen. Letztendlich gibt es keine hundertprozentige Garantie für die Sicherheit von Vorhängeschlössern, aber sie können dennoch eine wichtige Rolle bei der Abschreckung von potenziellen Einbrechern spielen. **
-
Welche Vorhängeschlösser sind am sichersten?
Welche Vorhängeschlösser sind am sichersten? Diese Frage lässt sich nicht pauschal beantworten, da die Sicherheit eines Vorhängeschlosses von verschiedenen Faktoren abhängt. Hochwertige Schlösser mit einer robusten Konstruktion, gehärteten Bügeln und einem komplexen Schließmechanismus gelten in der Regel als sicherer. Zertifizierte Schlösser, die bestimmte Sicherheitsstandards erfüllen, wie beispielsweise Schlösser mit einer hohen Sicherheitsstufe nach EN 12320, bieten ebenfalls eine erhöhte Sicherheit. Letztendlich sollte die Wahl des sichersten Vorhängeschlosses von den individuellen Sicherheitsanforderungen und dem Einsatzzweck abhängig gemacht werden. **
-
Wo kann man Vorhängeschlösser kaufen?
Vorhängeschlösser können in verschiedenen Geschäften und Online-Shops gekauft werden. Dazu gehören Baumärkte, Eisenwarengeschäfte, Sicherheitsfachgeschäfte und auch große Einzelhandelsketten. Es ist auch möglich, Vorhängeschlösser online bei verschiedenen Händlern zu bestellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.